



To kolejny w ostatnich tygodniach głośny cyberatak na dużą polską firmę. Tym razem ofiarą padł jeden z największych serwisów turystycznych w kraju. Wakacje.pl potwierdziły, że pod koniec września przestępcy włamali się do systemu obsługi klienta oraz kilku skrzynek pocztowych pracowników. W ręce hakerów trafiły dane osobowe części klientów, w tym tak wrażliwe informacje jak daty urodzenia i dane paszportowe. Firma uspokaja, że systemy płatności nie zostały naruszone, ale osobom, których dane wyciekły, zaleca podjęcie konkretnych kroków.
★ Najważniejsze informacje
- 💻 Do ataku na Wakacje.pl doszło 29 września. Jako pierwszy incydent opisał serwis Niebezpiecznik.
- 🪪 Wyciekły m.in. imiona i nazwiska, adresy, telefony, adresy e-mail, daty urodzenia i dane paszportowe części klientów serwisu.
- 💳 Systemy płatności nie zostały naruszone. Numery kart i dane logowania do banków są bezpieczne.
- 🛡️ Firma zawiadomiła odpowiednie służby i rekomenduje klientom m.in. zastrzeżenie numeru PESEL.
- ⚠️ Największe ryzyko to teraz phishing: oszuści znający szczegóły rezerwacji mogą podszywać się pod biuro podróży.
Włamanie do systemu obsługi klienta
Jak ustalił serwis Niebezpiecznik, do ataku doszło 29 września, a więc kilka dni przed tym, zanim sprawa ujrzała światło dzienne. Przestępcy uzyskali dostęp do wewnętrznego systemu służącego do obsługi klientów oraz do kilku skrzynek e-mail pracowników firmy. To właśnie tam znajdowały się dane podróżnych, które mogły zostać skopiowane. Wakacje.pl nie podały dokładnej liczby poszkodowanych, zapewniają jednak, że incydent dotyczy niewielkiej części klientów, a wszystkie osoby, których dane wyciekły, są o tym informowane.
Istotna wiadomość jest taka, że atak nie objął systemów płatności. Numery kart, dane logowania do bankowości czy hasła do kont w serwisie pozostały bezpieczne. Firma poinformowała o zdarzeniu odpowiednie służby i wdrożyła dodatkowe zabezpieczenia. Co ciekawe, według ustaleń Niebezpiecznika za włamaniem nie stoi grupa Fingerprint, odpowiedzialna za głośne ataki na MyDr, Enel-Med czy Fakturownię. Sprawcy na razie pozostają nieznani.
Dlaczego dane paszportowe są tak cenne dla przestępców
Większość z nas przywykła już niestety do informacji o wyciekach adresów e-mail czy numerów telefonów. Tym razem jednak sprawa jest poważniejsza, bo w grę wchodzą dane z dokumentów tożsamości. Komplet informacji obejmujący imię i nazwisko, adres, datę urodzenia oraz serię i numer paszportu pozwala przestępcom na znacznie więcej niż wysyłanie spamu. Takie dane bywają wykorzystywane do prób wyłudzenia kredytów i pożyczek, zakładania fikcyjnych firm, rejestrowania kart SIM czy podpisywania umów na odległość.
Drugim zagrożeniem jest precyzyjnie wymierzony phishing. Oszust, który zna szczegóły czyjejś rezerwacji, potrafi zadzwonić lub napisać w taki sposób, że nawet ostrożna osoba może dać się nabrać, na przykład na prośbę o „dopłatę do wycieczki” albo „weryfikację danych przed wylotem”. O tym, że Polacy coraz częściej padają ofiarą takich ataków, pisaliśmy już przy okazji lawinowego wzrostu liczby zastrzeżeń numeru PESEL.
Zobacz również:
 POLSKA · 05.10.2026Dach runął do środka, a gryzący dym czuć kilometry dalej. Nocna walka stu strażaków z pożarem hali w Słubicach
Cztery kroki, które warto wykonać od razu
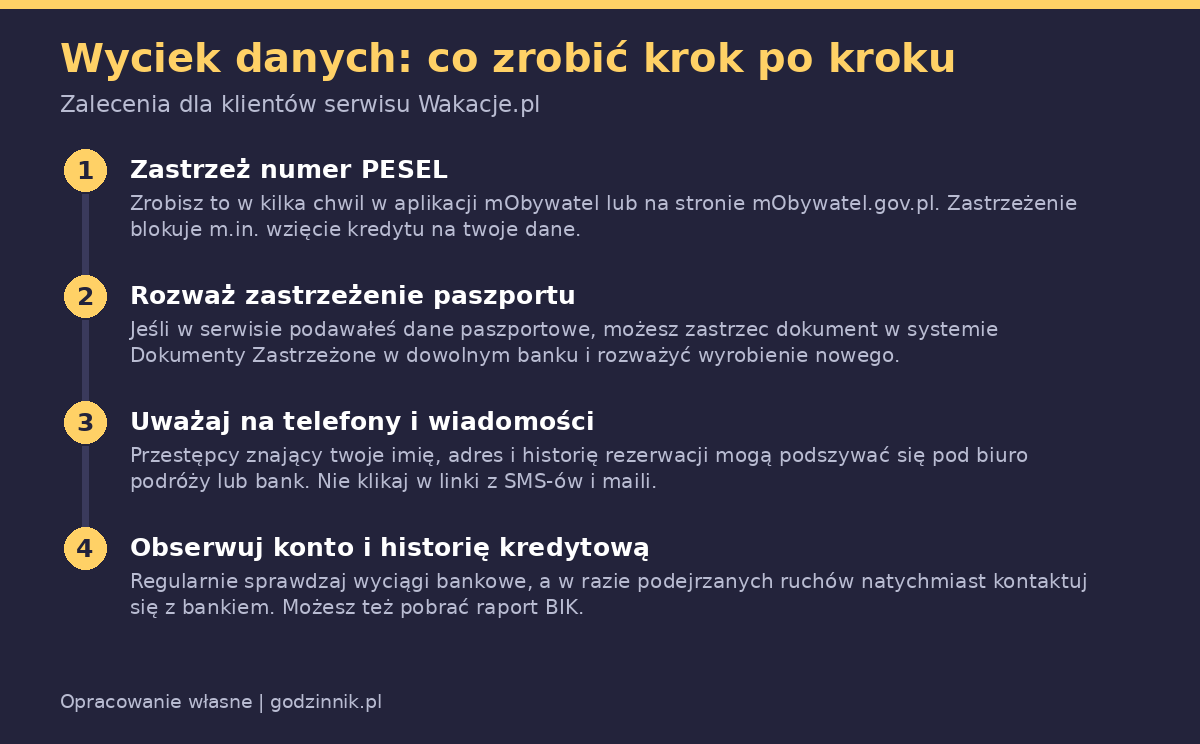
Pierwszym i najważniejszym krokiem jest zastrzeżenie numeru PESEL. Całą operację można przeprowadzić w aplikacji mObywatel lub na stronie mObywatel.gov.pl i zajmuje ona dosłownie kilka chwil. Od momentu zastrzeżenia żadna instytucja finansowa nie powinna udzielić kredytu ani pożyczki na nasze dane, a notariusz nie sporządzi aktu sprzedaży nieruchomości. Co ważne, zastrzeżenie można w każdej chwili cofnąć, na przykład gdy sami planujemy wziąć kredyt.
Osoby, które podawały w serwisie dane paszportowe, powinny dodatkowo rozważyć zastrzeżenie dokumentu w systemie Dokumenty Zastrzeżone. Wystarczy wizyta w dowolnym banku, nawet tym, w którym nie mamy konta. Informacja trafi wtedy do wszystkich instytucji finansowych w Polsce. W skrajnych przypadkach warto pomyśleć o wyrobieniu nowego paszportu. Niezależnie od tego przez najbliższe tygodnie trzeba zachować szczególną czujność wobec telefonów, SMS-ów i maili dotyczących rezerwacji oraz regularnie przeglądać historię operacji na koncie.

Najczęstsze pytania
Skąd mam wiedzieć, czy moje dane wyciekły?
Wakacje.pl informują osoby dotknięte incydentem bezpośrednio, na przykład mailowo. Jeśli otrzymasz taką wiadomość, potraktuj ją poważnie, ale wejdź na stronę serwisu samodzielnie, wpisując adres w przeglądarce, zamiast klikać w linki z wiadomości.
Czy moje pieniądze są zagrożone?
Według firmy systemy płatności nie zostały naruszone, więc numery kart i hasła do bankowości są bezpieczne. Ryzyko polega na tym, że przestępcy mogą próbować wykorzystać wykradzione dane osobowe do wyłudzeń lub podszywania się pod biuro podróży.
Jak zastrzec numer PESEL?
Najszybciej zrobisz to w aplikacji mObywatel, w zakładce Zastrzeż PESEL, albo na stronie mObywatel.gov.pl. Można to także załatwić osobiście w dowolnym urzędzie gminy. Usługa jest bezpłatna, a zastrzeżenie można cofnąć w każdej chwili.
