



Po wejściu w życie ustawy o krajowym systemie cyberbezpieczeństwa (KSC) podmioty kluczowe i ważne przygotowują się do nowych obowiązków. Mają na to czas do 3 kwietnia 2027 roku, ale przedstawiciele Orange Polska wskazują, że szczególnie weryfikacja dostawców usług i sprzętu może wymagać dodatkowego czasu. Postulują także wprowadzenie systemu certyfikacji na wzór ISO, który ułatwiałby organizacjom ocenę zgodności z nowymi przepisami, a także rozszerzenie weryfikacji pracowników zajmujących się cyberbezpieczeństwem.
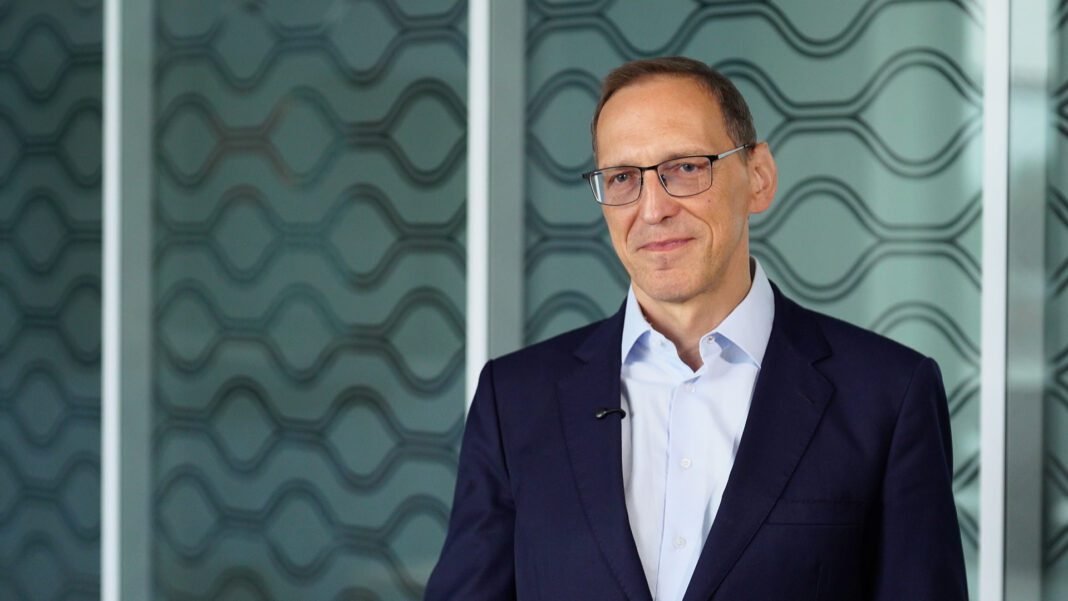
– Ustawa o krajowym systemie cyberbezpieczeństwa to regulacja, która stawia przed podmiotami wiele wyzwań, szczególnie przed podmiotami infrastruktury krytycznej, takimi jak Orange Polska. Możemy mówić zarówno o kwestii zgodności wdrożenia ustawy z wymogami ustawodawcy, o aspektach formalno-praktycznych, jak np. zakres weryfikacji kandydatów do pracy przy systemie zarządzania bezpieczeństwem informacji, jak i o tym, jak dalece powinniśmy sprawdzać dostawców i w jakim czasie powinniśmy to zrobić. Ustawa nakłada różnorakie obowiązki, a ich realizacja to proces trudny i wymaga przeorganizowania wielu obszarów, żeby mogło to zadziałać – wyjaśnia w rozmowie z agencją Newseria Sławomir Chmielewski, dyrektor bezpieczeństwa i compliance w Orange Polska. – To są nowe rzeczy i bardzo istotne jest, żeby były wdrożone prawidłowo, ale też żeby organizacja podołała, bo obciążenie jest duże.
Nowelizacja ustawy o KSC, która wdraża do polskiego prawa unijną dyrektywę NIS 2, weszła w życie 3 kwietnia br. Nowe przepisy nakładają na podmioty kluczowe i ważne obowiązki w zakresie stosowania odpowiednich środków technicznych, operacyjnych i organizacyjnych w celu zapewnienia bezpieczeństwa sieci i systemów teleinformatycznych. Od 13 kwietnia do 6 maja br. minister cyfryzacji wprowadził do wykazu podmiotów kluczowych i podmiotów ważnych KSC z urzędu dotychczasowych operatorów usług kluczowych, dostawców usług zaufania, przedsiębiorców telekomunikacyjnych i podmioty publiczne. Podmioty, które nie zostały objęte wpisem z urzędu, muszą go dokonać samodzielnie do 3 października br.
– Ustawa jest bardzo obszernym dokumentem i reguluje wiele obszarów. Z naszego punktu widzenia certyfikacja na wzór ISO jest więc bardzo dobrym pomysłem. Byłaby dla nas istotną wskazówką, dzięki której wiedzielibyśmy, jak poszczególne punkty czy rozdziały ustawy należy adresować w dużej korporacji. Tego typu certyfikat – odpowiednio sprawdzony i zaudytowany – dawałby gwarancję dla naszych partnerów i klientów co do tego, że jesteśmy zgodni z przepisami prawa – podkreśla dyrektor bezpieczeństwa i compliance w Orange Polska.
Ministerstwo Cyfryzacji przygotowało projekt zestawienia norm i standardów, których stosowanie będzie wspierać realizację nowych obowiązków, w szczególności dotyczących obowiązków związanych z Systemem Zarządzania Bezpieczeństwem Informacji (SZBI). Ma ono ułatwić podmiotom identyfikację standardów dotyczących poszczególnych obszarów funkcjonowania systemu, w tym m.in. bezpieczeństwa systemów, zarządzania ryzykiem, ciągłości działania czy też łańcucha dostaw. Ma to być jednak zestawienie o charakterze pomocniczym i informacyjnym, a nie źródło obowiązującego prawa.
Do 3 kwietnia 2027 roku podmioty kluczowe i ważne muszą wdrożyć obowiązki wynikające z nowych przepisów. Chodzi przede wszystkim o przygotowanie i wdrożenie SZBI, zgłaszanie incydentów do zespołów CSIRT, zarządzanie incydentami oraz wyznaczanie osób odpowiedzialnych za utrzymywanie kontaktów z podmiotami KSC.
– W aspekcie weryfikacji łańcucha dostaw, czyli tego, od kogo zamawiamy poszczególne komponenty usług lub sprzętu, konieczne jest wydłużenie terminu vacatio legis o 12 miesięcy. To dałoby nam większe prawdopodobieństwo dobrego sprawdzenia dostawców – postuluje Sławomir Chmielewski.
Kolejny postulat dotyczy obowiązku weryfikacji personelu, który będzie wykonywał zadania związane z cyberbezpieczeństwem, pod kątem niekaralności za przestępstwa przeciwko ochronie informacji. Na to również podmioty objęte ustawą mają czas do 3 kwietnia 2027 roku.

– Ważnym elementem jest to, jak weryfikujemy pracowników, którzy będą pracować przy systemie zarządzania bezpieczeństwem informacji lub rozpatrywać incydenty bezpieczeństwa informacji – uważa ekspert. – Ustawa zrobiła pierwszy krok, ale naszym zdaniem powinno to być sformułowane szerzej.
W świetle ustawy zadań związanych z cyberbezpieczeństwem nie mogą wykonywać osoby skazane za przestępstwa przeciwko ochronie informacji, w tym takich jak ujawnienie informacji niejawnych lub służbowych, nielegalne uzyskanie informacji, ich niszczenie czy też zakłócanie sieci i systemów.
– Uważamy, że kandydat powinien być weryfikowany również pod kątem przestępstw takich jak terroryzm albo szpiegostwo, ponieważ dostęp do informacji automatycznie może kusić do tego typu działań – zaznacza dyrektor bezpieczeństwa i compliance w Orange Polska. – Kolejnym elementem jest to, aby kandydat mógł być sprawdzany pod kątem konfliktu interesów, czy nie jest powiązany z podmiotami czy państwami, z którymi nie chcielibyśmy, żeby był powiązany. Ważne jest też badanie jego rezydentury cyfrowej. Kandydat może mówić o tym, że pracuje z danego kraju, tymczasem wiemy, że cyfrowo można to zorganizować tak, że pracuje z innego.
Zdaniem eksperta taka weryfikacja nie powinna być jednorazowa, ale cykliczna, przeprowadzana przykładowo co dwa lata. Jak podkreśla, ten postulat pojawiał się w trakcie dyskusji na konferencji Urzędu Ochrony Danych Osobowych na temat nowych przepisów NIS 2 i KSC.
– Padały też postulaty na temat uproszczenia współpracy pomiędzy organami państwowymi a podmiotami prywatnymi, jeśli chodzi o zgłaszanie incydentów bezpieczeństwa i wiele innych. Mam nadzieję, że przekuje się to również w konkretny legislacyjny materiał – mówi Sławomir Chmielewski.

Ustawa zakłada, że do 3 kwietnia 2028 roku podmioty kluczowe, które nie były wcześniej operatorami usług kluczowych, mają obowiązek przeprowadzić pierwszy zewnętrzny audyt bezpieczeństwa swojego systemu informacyjnego. Takie audyty muszą być powtarzane co najmniej raz na trzy lata, a raporty z ich przebiegu – trafiać do odpowiednich organów. Od 3 kwietnia 2028 roku organy właściwe do spraw cyberbezpieczeństwa (dla telekomunikacji jest to UKE) będą mogły nakładać kary pieniężne za nieprzestrzeganie obowiązków.
– Świadomość firm na temat obowiązków wynikających z ustawy jest bardzo różna. W dużej mierze zależy to od tego, czy firma miała wcześniej do czynienia z infrastrukturą krytyczną, czy jest podmiotem infrastruktury krytycznej, i od tego, jaka jest jej dojrzałość. Niezależnie od świadomości i poziomu dojrzałości tak duża zmiana legislacyjna i jej wdrożenie wymagają czasu. Domyślam się, że firmy, dla których jest to novum, potrzebują jeszcze więcej czasu – uważa dyrektor bezpieczeństwa i compliance w Orange Polska.
Źródło: Newseria
