



Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), wdrażająca do polskiego prawa unijną dyrektywę NIS 2, wprowadziła szereg nowych obowiązków i zadań dla podmiotów kluczowych i ważnych, w tym jednostek samorządu terytorialnego. Cyberbezpieczeństwo stało się częścią zarządzania gminą, a odpowiedzialność za ten aspekt spada na ich kierowników, czyli wójtów, burmistrzów czy prezydentów. Wąskim gardłem może się okazać brak finansowania i kompetencji.
Jak wynika z danych Ministerstwa Cyfryzacji, administracja samorządowa jest dziś jednym z najbardziej atakowanych filarów całej administracji publicznej. W 2025 roku w jednostkach samorządu terytorialnego odnotowano łącznie ponad 3,2 tys. incydentów zarejestrowanych przez CSIRT NASK. Była to rekordowa liczba tego typu zdarzeń w administracji samorządowej.
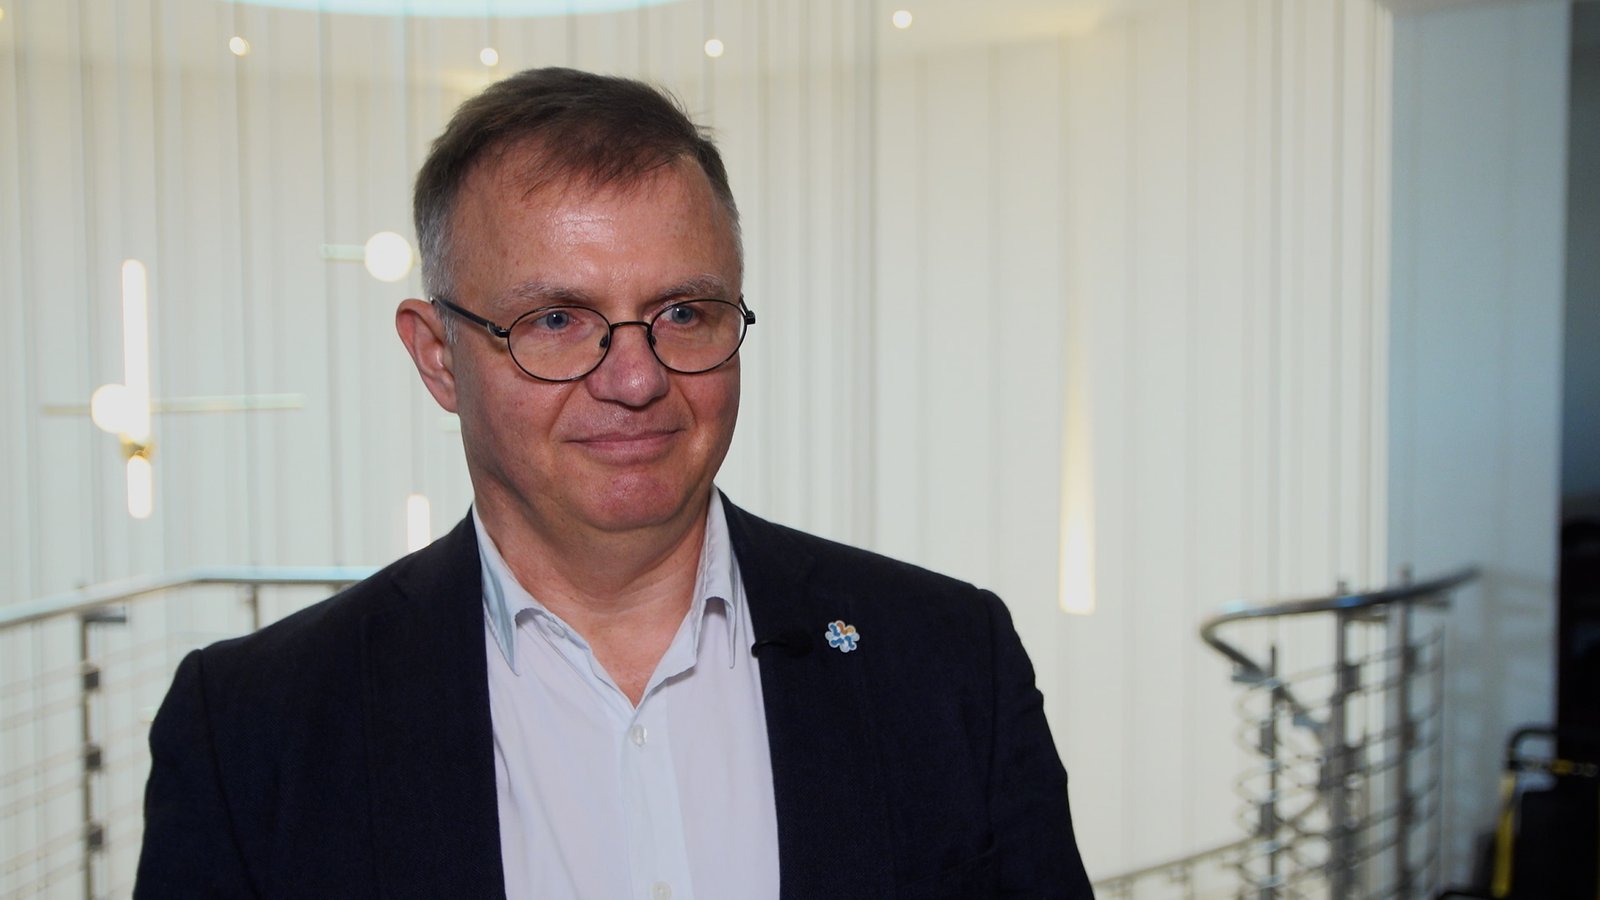
– Przepisy związane z NIS 2 i z KSC weszły w życie dość niedawno, ale moim zdaniem najważniejszą zmianą dla samorządów jest to, że odpowiedzialność bezpośrednio spadła na tzw. kierowników. Są nimi prezydent, burmistrz czy wójt. Oni nie mogą delegować tej odpowiedzialności, więc poczucie, że dział informatyki się zajmie wszystkim, już nie istnieje. Cyberbezpieczeństwo stało się częścią zarządzania miastem czy gminą – mówi agencji Newseria Tomasz Nadolny, dyrektor ds. rozwoju innowacji w Obszarze Metropolitalnym Gdańsk–Gdynia–Sopot, podczas Smart City Forum. – Waga tego problemu znacznie wzrosła. To już nie jest tylko problem, czy ktoś nam zhakuje komputer czy stronę, ale generalnie zarządczy problem całego miasta.
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC) weszła w życie 3 kwietnia 2026 roku, a obowiązki z niej wynikające są rozłożone w czasie. Ustawa ma na celu lepsze zabezpieczenie systemów i zapewnienie stabilności usług, z których korzystają wszyscy mieszkańcy Polski. Zastąpiono dotychczasowy podział na operatorów usług kluczowych i dostawców usług cyfrowych na podmioty kluczowe i podmioty ważne. Nowelizacja rozszerzyła katalog podmiotów objętych wymogami – zmiany dotykają nie tylko urzędy gmin, starostwa czy urzędy marszałkowskie, ale całą tkankę samorządową, czyli również inne jednostki i spółki związane z samorządem.
Ustawa określa obowiązek wdrożenia systemu zarządzania bezpieczeństwem informacji (SZBI) oraz wskazuje szereg działań, które organizacja powinna realizować. Przepisy wymagają, aby podmioty kluczowe i ważne zarządzały cyberbezpieczeństwem w sposób systematyczny, udokumentowany i oparty na analizie ryzyka. Wiąże się to z koniecznością identyfikacji aktywów wymagających ochrony, oceny ryzyka, określenia zasad bezpieczeństwa informacji, przypisania odpowiedzialności oraz zapewnienia nadzoru nad działaniami związanymi z cyberbezpieczeństwem.
– Budowanie odporności cyfrowej zaczęło się od formalnych przepisów NIS 2 i KSC. Nowelizacja stawia przed samorządem szereg obowiązków, począwszy od monitorowania infrastruktury, od technologii operacyjnych (OT) po informatykę, po kopie zapasowe, czyli budowanie tzw. cyberbunkra, żeby dane samorządów w nim pozostawały i można było odtworzyć usługi publiczne pomimo potencjalnego incydentu czy kryzysu – wyjaśnia Agnieszka Olbrycht-Banach, prezeska Śląskiej Sieci Metropolitalnej w Gliwicach.
Ustawa nakłada na organizacje obowiązek podnoszenia świadomości w zakresie cyberbezpieczeństwa poprzez edukowanie pracowników oraz wdrażanie podstawowych zasad cyberhigieny. Przekłada się to na konieczność zapoznania personelu z najczęściej występującymi zagrożeniami w cyberprzestrzeni, nauczenia go identyfikowania potencjalnie niebezpiecznych sytuacji, a także kształtowania właściwych nawyków związanych z korzystaniem z systemów informatycznych.
– Ważną rzeczą jest stałe szkolenie i informowanie, uczenie wszystkich, że w tej chwili cyberbezpieczeństwo to jest coś, o co trzeba dbać jak o mycie rąk. Czyli to musi być codzienny nawyk nieustannej czujności i myślenia o tym, że za różnymi rzeczami, za włożonym pendrive’em, przysłanym mailem czy stroną internetową, która jest wadliwie zbudowana, może stać atak – podkreśla Tomasz Nadolny.
– Jeśli chodzi o wyzwania w zakresie budowania odporności, to należałoby zacząć od świadomości tego, jakie są wymogi i otoczenia wokół nas – zarówno prawnego, jak i związanego z kryzysami, incydentami. Tych incydentów my jako spółka odnotowujemy kilkaset dziennie, monitorując infrastrukturę miejską. To jest pierwszy element budowania świadomości, od poziomu pracowniczego po zarządy miast. Następnie należałoby bardzo precyzyjnie ustalić procesy kluczowe, które trzeba chronić i dla nich przypisać scenariusze związane z ciągłością działania – zaznacza Agnieszka Olbrycht-Banach.
Ustawa nakłada obowiązki związane z oceną skuteczności wdrożonych środków bezpieczeństwa, ich okresową weryfikacją oraz zapewnieniem sprawnej komunikacji w sprawach związanych z cyberbezpieczeństwem. W przypadku podmiotów kluczowych przewiduje również obowiązek przeprowadzania audytów bezpieczeństwa. Pierwszy taki audyt powinien zostać wykonany do 3 kwietnia 2028 roku, a kolejne – co najmniej raz na trzy lata.
Zobacz również:
 BIZNES · 21.10.2026Procedury przetargowe blokują wdrażanie innowacji. Firmy potrzebują możliwości eksperymentowania, a nie biurokracji
– Podstawową rzeczą w samorządach jest audytowanie, czyli robienie testów, opisanie na wszelki wypadek, co robimy, co by było, gdyby nie było prądu, łączności, paliw. Każdy samorząd musi to sobie opracować. Ma od tego wydział zarządzania kryzysowego, ale standard ich działania jest bardzo zróżnicowany – wyjaśnia dyrektor ds. rozwoju innowacji w Obszarze Metropolitalnym Gdańsk–Gdynia–Sopot.
Podkreśla, że w budowaniu odporności cyfrowej samorządy potrzebują przede wszystkim środków finansowych.
– Tych zadań ciągle przybywa. Te przedsięwzięcia są drogie i wymagają albo wynajmowania usług zewnętrznych, albo ludzi, których trzeba dobrze opłacać. Tego się nie da zrobić bez pieniędzy. Ciągły dług technologiczny, w którym w tej chwili funkcjonują samorządy, musi maleć, a w większości gmin raczej nie maleje – uważa Tomasz Nadolny.
– Wyzwaniem w całym sektorze publicznym jest finansowanie cyberbezpieczeństwa, aczkolwiek tutaj mamy programy rządowe jak Cyberbezpieczny Samorząd czy Lokalne Centra Cyberbezpieczeństwa. Finansowanie ze strony rządu jest dość mocno angażowane w stronę samorządów. Najważniejsze jest to, żebyśmy mogli tę infrastrukturę zbudować i uporządkować cyfryzację w samorządach – zaznacza Agnieszka Olbrycht-Banach.
Samorządy mogą pozyskać środki na tworzenie Lokalnych Centrów Cyberbezpieczeństwa (LCC), czyli regionalnych centrów obsługujących grupy jednostek samorządu terytorialnego oraz ich jednostki organizacyjne – od urzędów, przez szkoły i ośrodki pomocy społecznej, aż po spółki komunalne. LCC to projekt, który wymaga współdziałania i łączenia sił – musi być realizowany przez co najmniej dwa samorządy. Wnioski można składać do 30 listopada 2026 roku, a w puli programu znalazło się ponad 269 mln zł. Dofinansowanie pochodzi z programu Fundusze Europejskie na Rozwój Cyfrowy 2021–2027.
– Wąskich gardeł jest kilka. Po pierwsze, część gmin jest za mała, żeby sfinansować takie rzeczy. Po drugie, brakuje ludzi, a jeśli są, to ich wynagrodzenia często przekraczają możliwości samorządu. Po trzecie, brakuje pieniędzy, a po czwarte, brakuje współpracy i zaufania – wymienia dyrektor ds. rozwoju innowacji w Obszarze Metropolitalnym Gdańsk–Gdynia–Sopot. – Dotąd każda jednostka w mieście działała osobno, miała swój dział, ale tego się nie da utrzymać, bo to jest zbyt poważne i zbyt drogie przedsięwzięcie, które wymaga skorelowania wszystkich jednostek. One muszą sobie trochę zaufać, oddać zarządzanie pewnymi zasobami. To jest jedna z trudniejszych rzeczy poza finansowaniem, szkoleniem ludzi czy pozyskiwaniem z rynku tych, którzy będą w stanie tego typu rzeczy robić.
– Jeśli chodzi o wsparcie dla samorządów w zakresie budowania odporności cyfrowej, to ważne jest także wsparcie eksperckie. Mamy je w Ministerstwie Cyfryzacji i w NASK-u, ale też wzajemnie się wspieramy. Mamy okazję tworzyć z kilkunastoma samorządami tzw. ISAC samorządowy, czyli centrum wymiany informacji w zakresie cyberbezpieczeństwa. Wymieniamy się swoimi dobrymi praktykami, jakie wdrażamy u siebie, ale też prewencyjnie ostrzegamy się o sytuacjach zagrożenia – wyjaśnia prezeska Śląskiej Sieci Metropolitalnej.

ISAC-JST, czyli forum wymiany wiedzy i doświadczeń na temat incydentów cyberbezpieczeństwa, powołano w październiku 2025 roku. Powstało jako oddolna inicjatywa samorządowych praktyków, rozwijana we współpracy z administracją centralną i środowiskiem eksperckim. Spółka Śląska Sieć Metropolitalna jest jednym z sygnatariuszy porozumienia.
O odporności cyfrowej miast – w kontekście cyberbezpieczeństwa, zapewniania ciągłości działania usług publicznych i spełniania obowiązków prawnych – eksperci rozmawiali podczas 23. edycji Smart City Forum, które odbyło się 21–22 października w Warszawie.
Źródło: Newseria
